
Wir führen QA-Sicherheitstests für alle Arten von Software durch, um einen
zuverlässigen Schutz vor Eindringlingen zu gewährleisten.

Unsere Sicherheitstestdienstleistungen

Sicherheitstests für Webanwendungen
Unser Unternehmen für Sicherheitstests schützt Webanwendungen vor den OWASP Top 10 – Injection, XSS, CSRF, fehlerhafter Zugriffskontrolle und Session-Schwachstellen. Manuelle und automatisierte Prüfungen gewährleisten die Ausfallsicherheit Ihrer Webanwendung, ohne die Veröffentlichung zu verzögern.

Sicherheitstests für mobile Apps
Die Sicherheitstests von QAwerk prüfen iOS- und Android-Apps auf sichere Speicherung, Schutz der Transportschicht, Berechtigungen und plattformspezifische Risiken. Ihre mobile App bleibt auf allen Geräten, die Ihre Nutzer verwenden, sicher.

API-Sicherheitstests
Unsere Sicherheitstests umfassen REST- und GraphQL-Endpunkte: Authentifizierung, fehlerhafte Autorisierung auf Objektebene, Ratenbegrenzungen und Datenlecks. Zuverlässige APIs ermöglichen es Partnern und mobilen Clients, Verbindungen herzustellen, ohne neue Angriffsflächen zu schaffen.
Website-Sicherheitstests
Im Rahmen unserer Sicherheitstests härten wir öffentlich zugängliche Websites gegen Injection-Angriffe, XSS, CSRF, Fehlkonfigurationen und riskante Skripte von Drittanbietern ab. Ihre Besucher erhalten eine Website, die ihre Daten bei jeder Interaktion schützt.
Zugriffskontroll- und Authentifizierungstests
QAwerk, das Sicherheitstestunternehmen, überprüft Rollen, Berechtigungen, Multi-Faktor-Authentifizierung, Sitzungsverwaltung und Passwortzurücksetzungsprozesse. Nur berechtigte Benutzer haben Zugriff auf die richtigen Daten, und Möglichkeiten zur Rechteausweitung werden vor der Veröffentlichung geschlossen.
Schwachstellenscan und Konfigurationsprüfung
Unsere Sicherheitstests kombinieren automatisierte Scans mit der Überprüfung von HTTP-Headern, TLS, CORS, Fehlerbehandlung und Cloud-Konfiguration durch Experten. Bekannte CVEs, Fehlkonfigurationen und veraltete Komponenten werden frühzeitig im Qualitätssicherungsprozess erkannt.
Ausgewählte Fälle
Diese Projekte zeigen, wie QAwerk sicherheitssensible Produkte in den Bereichen Fintech, Identitätsprüfung und Gesundheitswesen validiert, wo Authentifizierung, Datenleckage und Zugriffskontrollprobleme die höchsten Kosten verursachen.

Union54

Thirdfort

ChitChat

DrAnsay
Benötigen Sie eine Firma für Sicherheitstesten?
Kontaktieren Sie unsWarum Sie QAwerk als Ihr Unternehmen für Sicherheitstests wählen sollten
OWASP-konforme Methodik
Unsere Sicherheitsprüfungsdienste folgen den OWASP-Richtlinien vollständig und decken die OWASP Top 10-, ASVS- und MASVS-Checklisten ab, sodass die Ergebnisse den Standards entsprechen, die Ihre Prüfer und Kunden bereits anerkennen.
Manuelle Expertise + Automatisierte Abdeckung
Erfahrene Ingenieure kombinieren praktisches Testen mit automatisierten Werkzeugen (OWASP ZAP, Burp Suite, Postman), um sowohl die klassischen Schwachstellen, die Scanner finden, als auch Logikfehler aufzuspüren, die nur ein Mensch bemerkt.
Compliance-fähige Berichterstattung
Die Ergebnisse enthalten Angaben zum Schweregrad, zu den Reproduktionsschritten und zu den Abhilfemaßnahmen, auf die Entwickler sofort reagieren können. Sie sind den Kontrollen der DSGVO, HIPAA, PCI-DSS, SOC 2 oder ISO 27001 zugeordnet, wenn Ihr Projekt dies erfordert.
Sicherheit ist in die tägliche Qualitätssicherung integriert
Statt einmaliger Audits integriert unser Sicherheitsprüfungsunternehmen die Prüfungen in Ihre regulären Qualitätssicherungszyklen. Schwachstellen werden frühzeitig erkannt: vor der Veröffentlichung, zusammen mit Funktions-, Leistungs- und UX-Fehlern.
Abdeckung über Web, Mobilgeräte und API
Ein Team testet die gesamte Produktoberfläche: Web-Apps, iOS und Android sowie die dazugehörigen APIs, damit nichts zwischen den Plattformen durch die Maschen geht.
Vertraulichkeit ist Standard
Jedes Projekt beginnt mit einer Geheimhaltungsvereinbarung und strengen Zugriffskontrollen. Testdaten, Zugangsdaten und Ergebnisse bleiben innerhalb eines kleinen, namentlich genannten Teams – keine gemeinsam genutzten Laufwerke, keine durchgesickerten Berichte.

Das QA-Team war eine große Hilfe bei der Veröffentlichung unseres neuen Angebots, Unfold for Brands. Das Team hat sich wirklich in die Lage des Benutzers versetzt, um Fehler oder Probleme bei der Benutzererfahrung zu finden und mögliche Probleme bei der Einführung zu entschärfen.


Wir haben mit QAwerk zusammengearbeitet, um die QA (Qualitätssicherung) unserer nativen Desktop-App abzuwickeln. Sie haben großartige Arbeit geleistet und sogar alles getan, um die Qualität der App zu gewährleisten. Wir werden auch in Zukunft mit ihnen zusammenarbeiten.

Weitere Dienstleistungen, die wir anbieten
Penetrationstest-Dienstleistungen
Unsere Spezialisten simulieren Angriffe aus der realen Welt, um ausnutzbare Schwachstellen aufzudecken, Sicherheitslücken miteinander zu verknüpfen und die Auswirkungen auf Unternehmen nachzuweisen – und gehen damit über das hinaus, was routinemäßige Sicherheitstests zeigen.

Leistungstests
Unsere Ingenieure testen Ihr System unter Spitzenlast und bei hohem Datenverkehr, um Stabilitäts- und Skalierbarkeitsprobleme aufzudecken, die Ihre Anwendung auch dem Risiko von Dienstverweigerungsangriffen und Ressourcenerschöpfung aussetzen.
Konformitätsprüfung
Wir validieren Ihr Produkt anhand der Anforderungen von DSGVO, HIPAA, PCI-DSS, SOC 2 und ISO 27001 und ordnen jedes Ergebnis der jeweiligen Kontrollmaßnahme zu, für die Ihre Auditoren Nachweise erwarten.
Automatisierte Tests
Wir entwickeln automatisierte Testsuiten, die sich in Ihre CI/CD-Pipeline integrieren lassen, sodass funktionale und sicherheitsrelevante Regressionen bei jedem Commit und nicht erst am Ende eines Release-Zyklus erkannt werden.
API-Tests
Wir überprüfen die funktionale Korrektheit, die Verträge und die Fehlerbehandlung für REST- und GraphQL-APIs und geben Ihren Integrationen damit eine solide Grundlage, bevor wir sicherheitsspezifische Prüfungen darüberlegen.
Manuelle Qualitätssicherungstests
Qualifizierte Tester untersuchen Ihr Produkt so, wie es ein echter Benutzer oder ein echter Angreifer tun würde, und decken dabei Logikfehler und Grenzfälle auf, die automatisierte Scanner konsequent übersehen.
Automatisierte Sicherheitstesttools, die wir verwenden
FAQ
Wie lange dauert ein Sicherheitstest-Projekt?
Das hängt vom Format ab. Laufen die Sicherheitsprüfungen in Ihren regulären Qualitätssicherungszyklen mit, wiederholen sie sich bei jedem Release, sodass kein separater Zeitplan nötig ist. Die Dauer eines eigenständigen Projekts hängt vom Umfang ab. Ein Penetrationstest, das gründlichste Format, dauert bei den meisten Apps 5 bis 15 Werktage. Wir bestätigen den Zeitplan, sobald der Umfang feststeht, und halten 100% unserer Projektfristen ein.
Umfassen Sicherheitstests auch White-Box-Techniken?
Ja. White-Box-Testing bedeutet, Tests mit Blick auf den Quellcode zu entwerfen. Im Sicherheitsbereich umfasst es SAST-Scans und manuelle Code-Reviews mit Sicherheitsfokus. Diese Methoden decken Schwachstellen auf, die nie auf dem Bildschirm sichtbar werden, etwa fehlende Prüfungen der Daten, die Nutzer übermitteln. QAwerk kombiniert diesen Blick ins Innere mit DAST und manuellen Angriffen auf das laufende Produkt, sodass Schwachstellen sowohl im Code als auch zur Laufzeit abgedeckt sind.
Was ist ein Sicherheitstest?
Sicherheitstests umfassen eine Reihe von Qualitätssicherungsmaßnahmen, die überprüfen, ob ein Softwareprodukt Daten und Funktionen vor unberechtigtem Zugriff, Missbrauch und bekannten Schwachstellen schützt. Sie decken Authentifizierung, Autorisierung, Vertraulichkeit, Integrität, Verfügbarkeit und Nichtabstreitbarkeit für Web-, Mobil- und API-Anwendungen ab.
Worin besteht der Unterschied zwischen Sicherheitstests und Penetrationstests?
Sicherheitstests sind ein kontinuierlicher, in die Qualitätssicherung integrierter Prozess, der parallel zu Funktionstests durchgeführt wird, um Schwachstellen frühzeitig im Release-Zyklus zu erkennen. Penetrationstests gehen tiefer und simulieren reale Angriffe, um die Ausnutzbarkeit und die Auswirkungen auf das Geschäft nachzuweisen. QAwerk bietet Penetrationstests als separate, von Spezialisten geleitete Dienstleistung an.
Welche Hauptarten von Sicherheitstests gibt es?
Die gängigsten Arten sind Schwachstellenscans, Sicherheitsaudits, Penetrationstests, Risikoanalysen, ethisches Hacking, Sicherheitsstatusanalysen sowie statische und dynamische Anwendungssicherheitstests (SAST/DAST). Die meisten Projekte kombinieren mehrere dieser Methoden.
Wie häufig sollten Sicherheitstests durchgeführt werden?
Mindestens vor jeder größeren Veröffentlichung und nach jeder wesentlichen Änderung an Authentifizierung, Autorisierung, Drittanbieterintegrationen oder Infrastruktur. Produkte, die regulierte oder sensible Daten verarbeiten, werden in der Regel kontinuierlich im Rahmen des Qualitätssicherungszyklus auf Sicherheit geprüft, mit einer vollständigen Bewertung mindestens einmal jährlich.
Verwandte Beiträge im Blog
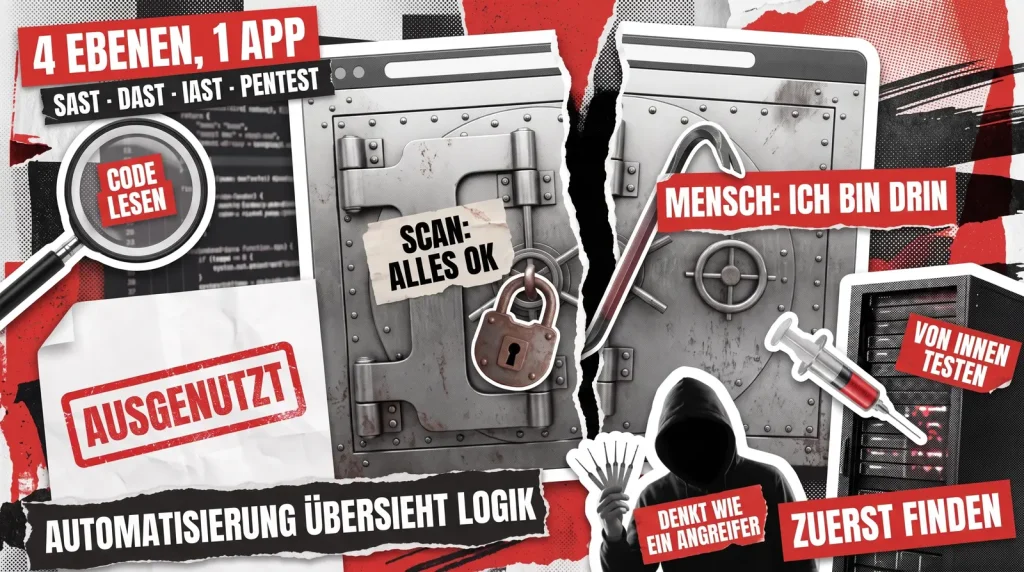
Sicherheitstests für Webanwendungen: Der vollständige Leitfaden
Sicherheitstests für Webanwendungen erklärt: was SAST, DAST, IAST und Pentests jeweils erkennen und wie Sie sie über Ihren Release-Zyklus hinweg kombinieren....
Mehr lesen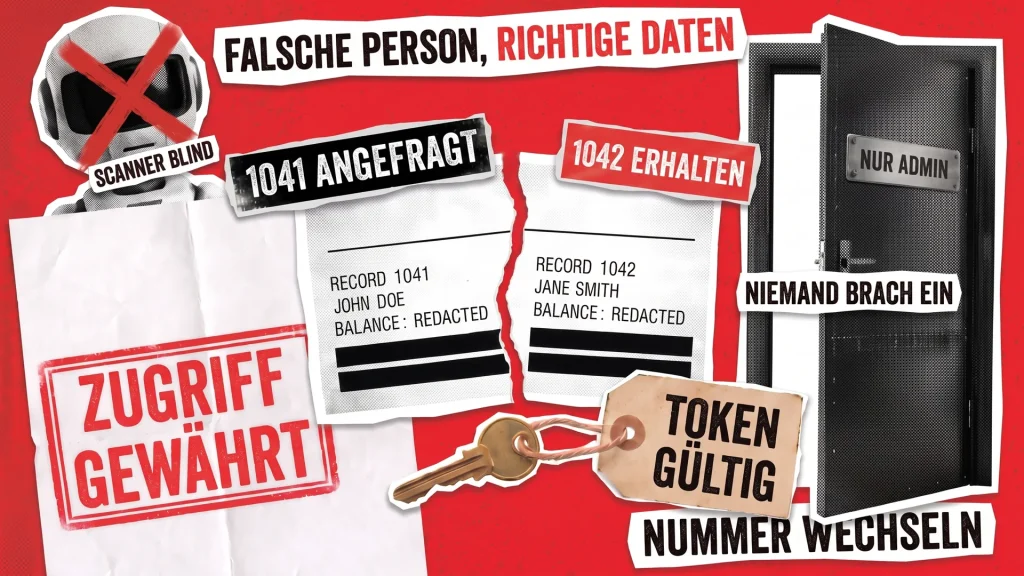
API-Sicherheitstests: Ein Vollständiger Leitfaden
Was API-Sicherheitstests beinhalten, die OWASP API Security Top 10, und wie sie sich von Sicherheitstests für Webanwendungen unterscheiden. Ein praktischer Leitfaden, kein Verkaufsgespräch....
Mehr lesen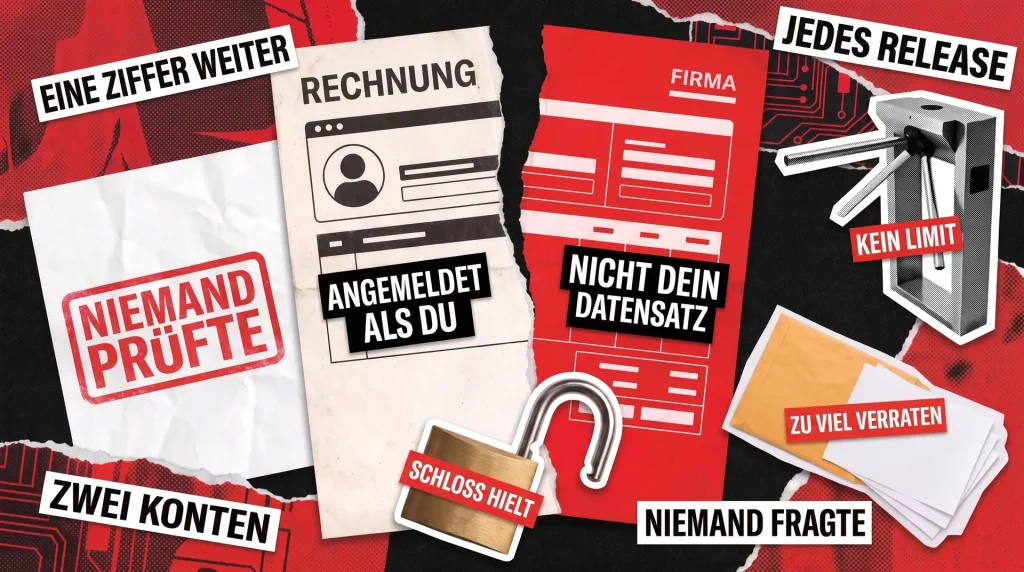
Checkliste für REST-API-Sicherheitstests
Eine Checkliste für REST-API-Sicherheitstests zu Authentifizierung, BOLA, Rate Limits, CORS, JWT und Eingabevalidierung. Führen Sie sie vor jedem Release mit zwei gewöhnlichen Konten aus....
Mehr lesen
Google-Play-Datensicherheitsformular: Wenn Es Nicht zu Ihrer App Passt
Ein Google-Play-Datensicherheitsformular, das Ihrer App widerspricht, wird abgelehnt oder entfernt. So prüfen Sie die Deklaration, bevor Google es für Sie tut....
Mehr lesenSuchen Sie ein vertrauenswürdiges Team für Sicherheitstests?
Nutzen Sie OWASP-konforme Sicherheitstestdienste, die Ihre Benutzer und Ihr Unternehmen schützen.
300+
TESTPROJEKTE ABGESCHLOSSEN12M+
BENUTZER DER VON UNS GETESTEN APPS65%
LANGFRISTIGE KOLLABORATIONEN100%
EINHALTUNG DER FRISTEN


