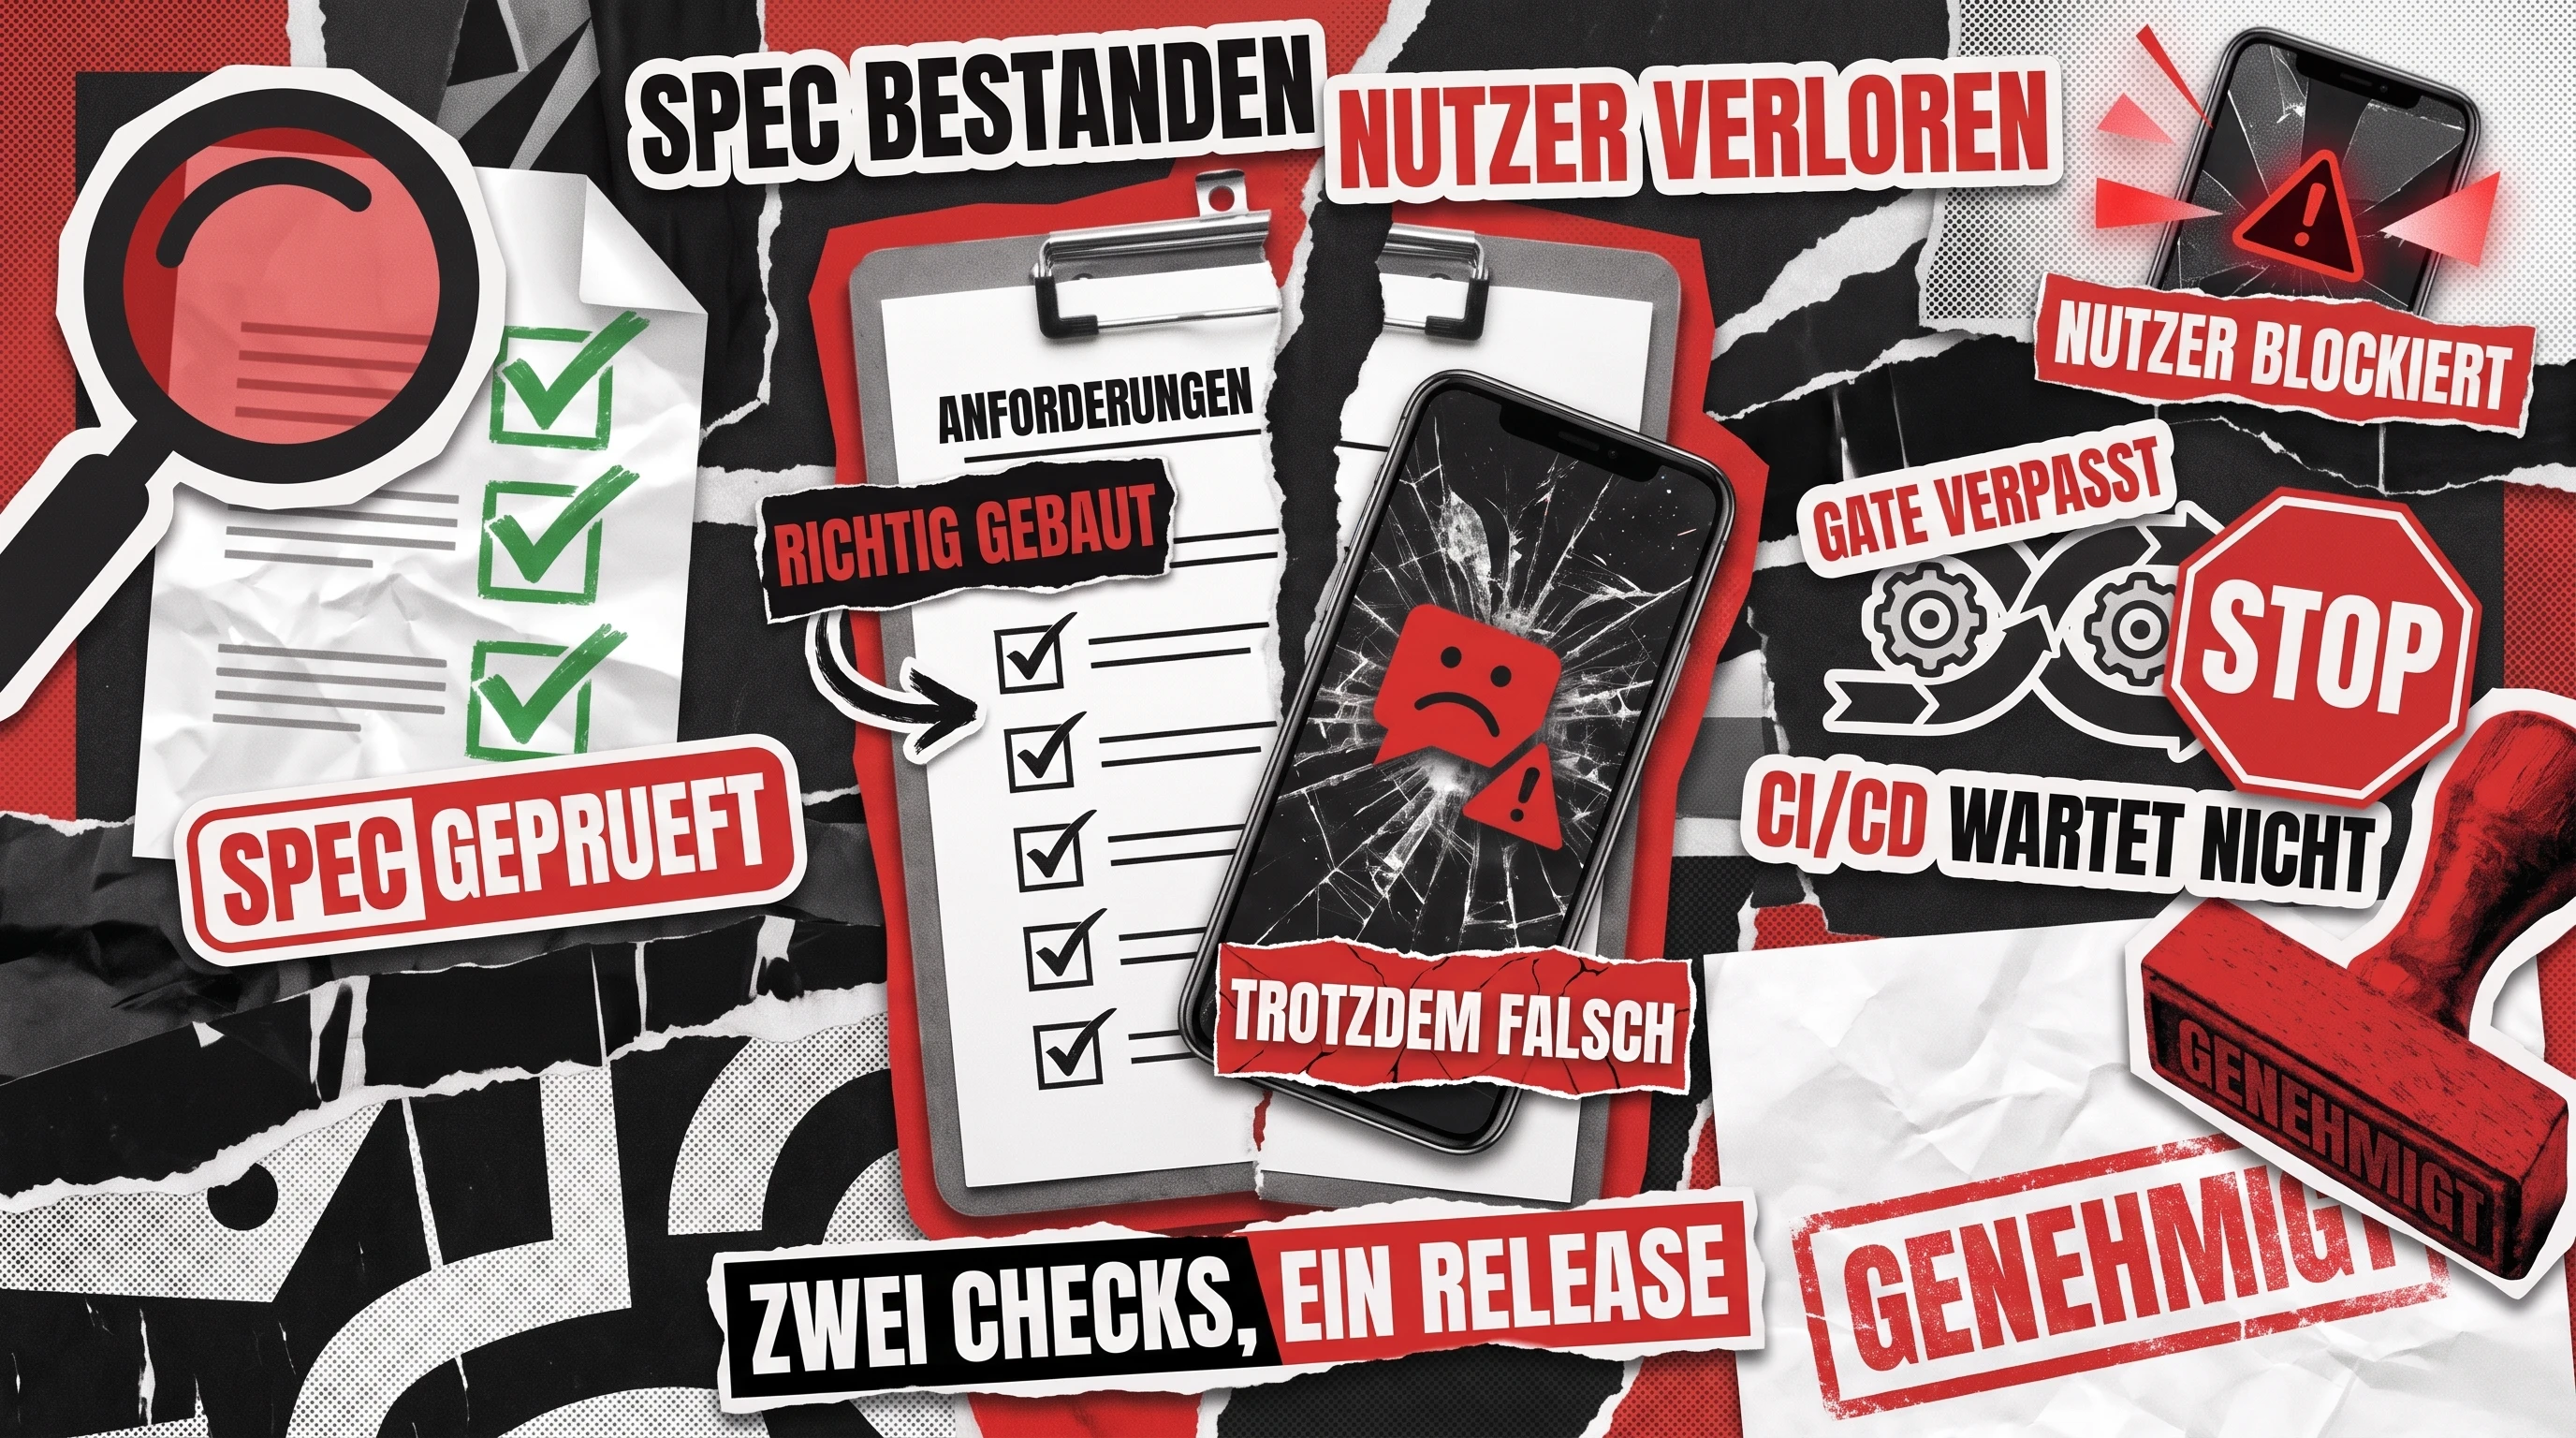
Zwei Fragen entscheiden, ob ein Release sicher ausgeliefert werden kann. Die erste lautet, ob der Build der Spezifikation entspricht, die Sie geschrieben haben. Die zweite lautet, ob diese Spezifikation überhaupt jemals richtig war. Teams, die nur die erste Frage stellen, liefern Software aus, die auf dem Papier jede Prüfung besteht und ihre Nutzer trotzdem frustriert, und Teams, die nur die zweite Frage stellen, liefern Software aus, die sich in einer Demo richtig anfühlt und in dem Moment bricht, in dem echte Daten auftreffen. Der Unterschied zwischen Verifizierung und Validierung im Softwaretesten ist der Unterschied zwischen diesen beiden Fragen, und ein Gründer oder Engineering-Lead, der sie auseinanderhalten kann, trifft bessere Entscheidungen darüber, wohin das QA-Budget fließt. Testteams kürzen diese Disziplin oft zu V&V im Softwaretesten ab, eine Kurzform, die man kennen sollte, weil sie in Spezifikationen, Audits und Dienstleisterangeboten gleichermaßen auftaucht.
Dieser Leitfaden behandelt die Techniken beider Seiten, was jede findet, was die andere nicht finden kann, und wo beide in einer modernen CI/CD-Pipeline sitzen. Er geht außerdem die Irrtümer durch, die Teams stillschweigend Geld kosten, ausgehend davon, wie wir unsere eigene Arbeit im Funktionstesten und in der Spezifikationsprüfung genau um diese Trennung herum aufbauen.
Verifizierung: Bauen Sie das Produkt richtig?
Verifizierung stellt eine enge, beantwortbare Frage: Entspricht das Artefakt vor Ihnen der Spezifikation, dem Designdokument oder dem Coding-Standard, dem es folgen sollte? Es ist eine Prüfung gegen eine schriftliche Anforderung, nicht gegen das Urteil eines Nutzers, und genau deshalb kann sie stattfinden, bevor eine einzige Zeile des Features überhaupt läuft.
Techniken, die als Verifizierung zählen
Verifizierung stützt sich auf statische Techniken, das heißt, das Produkt wird geprüft, ohne ausgeführt zu werden. Die üblichen Formen sind enge Verwandte und unterscheiden sich vor allem darin, wie formal dokumentiert wird.
- Anforderungsreviews, bei denen eine Spezifikation Zeile für Zeile auf Mehrdeutigkeiten oder widersprüchliche Aussagen gelesen wird, bevor ein Entwickler das Ticket übernimmt.
- Design- und Architektur-Walkthroughs, bei denen ein vorgeschlagenes Datenmodell oder ein API-Vertrag gegen die Anforderungen geprüft wird, die es erfüllen muss.
- Code-Reviews und statische Analyse, bei denen ein Pull Request gegen den Coding-Standard des Teams geprüft wird, oft mit einem Linter für den ersten Durchgang.
- Inspektionen, ein formalerer Walkthrough mit definierter Checkliste und protokolliertem Ergebnis, in regulierten Branchen weiterhin üblich.
Eine Spezifikation, die vage oder in sich widersprüchlich ist, lässt sich kaum noch reparieren, sobald sie im Code angekommen ist, weshalb ein gründliches Anforderungsreview oft die wirkungsvollste Stunde ist, die ein QA-Team in ein Projekt steckt. Genau dafür gibt es unsere Dienstleistungen im technischen Schreiben, um die Spezifikation zu schärfen, bevor sie zum Verifizierungsziel wird.
Was Verifizierung tatsächlich findet
Verifizierungstests finden die Fehlerklasse, die nie davon abhing, die Software überhaupt auszuführen: eine Anforderung, die einer anderen Anforderung widerspricht, ein Datenbankschema, das einen von den Geschäftsregeln erlaubten Zustand nicht abbilden kann, oder eine Funktion, die gegen die eigenen Namens- und Fehlerbehandlungskonventionen des Teams verstößt. All das ist günstiger zu beheben, solange es noch Text auf einer Seite ist.
Was sie nicht finden kann, ist, ob die Spezifikation selbst abbildet, was Nutzer wirklich brauchen. Ein perfekt umgesetztes Feature auf Basis einer fehlerhaften Anforderung besteht jede Verifizierungsprüfung und scheitert trotzdem am Markt, und genau diese Lücke schließt die Validierung.
Validierung: Bauen Sie das richtige Produkt?
Validierung stellt eine andere, schwierigere Frage: Funktioniert das Produkt unabhängig davon, was die Spezifikation sagt, tatsächlich für die Menschen, die es nutzen werden? Wo Verifizierung eine Prüfung gegen ein Dokument ist, ist Validierung eine Prüfung gegen die Realität, und der Realität ist egal, was im Ticket stand.
Techniken, die als Validierung zählen
Validierung stützt sich auf dynamische, ausführungsbasierte Techniken, das heißt, es wird tatsächlich etwas ausgeführt statt gelesen. Jede Ebene unten validiert einen breiteren Ausschnitt des Produkts als die vorige.
- Unit-Tests, die validieren, dass sich eine einzelne Funktion über reale Eingaben und Randfälle hinweg korrekt verhält.
- Integrationstests, die validieren, dass getrennt gebaute Komponenten tatsächlich zusammenspielen, sobald sie verdrahtet sind.
- Systemtests, die das zusammengesetzte Produkt durchgängig gegen ein vollständiges Nutzerszenario validieren.
- Nutzerakzeptanztests, bei denen echte oder repräsentative Nutzer echte Aufgaben durcharbeiten und beurteilen, ob das Ergebnis ihren Bedürfnissen dient, nicht nur, ob es einem Ticket entspricht.
Unsere Praxis im manuellen Testen sitzt genau in dieser Hälfte der Trennung, denn ein menschlicher Tester, der eine App so erkundet wie ein echter Nutzer, deckt verwirrende Abläufe und unglückliche Voreinstellungen auf, die kein statisches Review je markieren würde. Eine Spezifikation nimmt selten jede Art vorweg, wie eine echte Person ein Formular missversteht, und genau diese Lücke schließt die manuelle Exploration.
Was Validierung tatsächlich findet
Validierung findet die Fehler, die erst existieren, wenn echtes Verhalten auf echte, manchmal unvorhersehbare Eingaben trifft: ein Checkout-Ablauf, der technisch seiner Spezifikation entspricht, Erstkäufer aber verwirrt, eine Berechtigungsabfrage, die auf einem bestimmten Gerät zum falschen Zeitpunkt erscheint, oder ein Onboarding-Fragebogen, der sich bei einer bestimmten Antwortreihenfolge im Kreis dreht. Die Spezifikation wurde in jedem dieser Fälle eingehalten. Das Produkt hat dem tatsächlichen Verhalten von Menschen schlicht nicht standgehalten.
Gegenüberstellung in einer Tabelle: Verifizierung vs Validierung
Nebeneinandergestellt beantworten die beiden Disziplinen unterschiedliche Fragen und greifen an unterschiedlichen Punkten der Auslieferung. Die folgende Tabelle ist die Fassung, die man für einen schnellen Plausibilitätscheck jedes Release-Plans griffbereit haben sollte.
Kernfrage
Bauen wir das Produkt richtig?
Bauen wir das richtige Produkt?
Geprüft gegen
Spezifikation, Design, Coding-Standard
Echte Nutzerbedürfnisse und echtes Verhalten
Art der Technik
Statisch (nicht ausgeführt)
Dynamisch (ausgeführt)
Typische Methoden
Reviews, Walkthroughs, Inspektionen, statische Analyse
Unit-, Integrations-, System- und Akzeptanztests
Wer führt sie meist
Entwickler, Tech Leads, technische Redakteure, QA-Reviewer
QA-Engineers, Tester, echte oder repräsentative Endnutzer
Findet
Spezifikationswidersprüche, Schemalücken, Konventionsverstöße
Verwirrende Abläufe, reale Randfälle, Usability-Fehler
Übersieht
Ob die Spezifikation je richtig war
Ob der Code stillschweigend seine eigene Spezifikation verletzt
Wo beide in eine moderne CI/CD-Pipeline gehören
Ältere Lehrbücher beschreiben Verifizierung und Validierung als zwei saubere, aufeinanderfolgende Phasen, erst Verifizierung, dann Validierung. Dieses Bild passt nicht dazu, wie sich eine moderne Pipeline verhält. Verifizierungs- vs Validierungstests als ein durchgehendes, überlappendes System zu fahren statt als zwei isolierte Phasen ist das aktuellere und nützlichere Modell.

Verifizierungs-Hooks in der PR- und Pre-Build-Phase
Ein Pull Request ist die natürliche Heimat der Verifizierung, weil noch nichts ausgeliefert ist und eine Korrektur fast nichts kostet. Automatische Linter und statische Analyzer laufen bei jedem Commit, ein Reviewer prüft den Diff gegen die Konventionen des Teams, und jede verknüpfte Anforderung bekommt einen kurzen Abgleich mit dem, was der Code tatsächlich tut. Pre-Build-Gates wie ein Schema-Validator oder ein Contract-Test gegen eine API-Spezifikation fangen dieselbe statische Abweichung ab, bevor überhaupt ein Build-Artefakt existiert.
Validierungs-Hooks in den Build-, Staging- und Produktionsphasen
Sobald ein Build existiert, übernimmt die Validierung. Und sie läuft noch lange weiter, nachdem die Aufgabe der Verifizierung endet.
- Automatisierte Unit- und Integrationssuiten laufen bei jedem Build.
- Eine Staging-Umgebung gibt QA-Engineers, und bei größeren Releases auch echten Nutzern, einen Ort, um System- und Akzeptanztests gegen etwas auszuführen, das sich wie Produktion verhält.
- Feature Flags und Canary Releases tragen die Validierung bis in die Produktion selbst, indem sie beobachten, wie ein Ausschnitt echten Traffics reagiert, bevor ein Feature alle erreicht.
Das ist die konkrete Fassung dessen, was das DORA-Team die Verifizierungssteuer nennt: Je mehr Code KI-Werkzeuge schneller erzeugen, desto mehr wird der Aufwand, diese Ausgabe auf Zuverlässigkeit, Sicherheit und Architekturtreue zu prüfen, zu einem realen, eingeplanten Kostenblock, der irgendwo in der Pipeline oben landen muss, statt übersprungen zu werden.
Vier Irrtümer, die Teams Geld kosten
„Wenn das Code-Review durch ist, funktioniert das Feature.“ Ein Code-Review ist ein Verifizierungsschritt. Es bestätigt, dass der Code dem Standard und bestenfalls dem Ticket entspricht, sagt aber nichts darüber aus, ob ein echter Nutzer den beschriebenen Ablauf abschließen kann.
„Wenn QA freigegeben hat, sind wir fertig.“ QA-Teams führen sowohl Verifizierungs- als auch Validierungsaktivitäten durch, aber ein hastiger Durchgang unter Termindruck kann echte Nutzerszenarien stillschweigend zugunsten dokumentierter überspringen und genau die Lücke hinterlassen, die dieser Artikel beschreibt.
„Gründliche Verifizierung macht Validierung überflüssig.“ Eine perfekt befolgte Spezifikation scheitert trotzdem, wenn die Spezifikation von Anfang an falsch war. Verifizierung kann ihren eigenen blinden Fleck nicht sehen, und deshalb existiert Validierung als eigene Ebene, nicht als überflüssige.
„KI-generierter Code, der seine Tests besteht, ist produktionsreif.“ Generierte Tests zu bestehen ist bestenfalls ein Verifizierungssignal, denn die Tests wurden oft aus denselben Annahmen erzeugt wie der Code. Die Entwicklervertrauens-Studie von Stack Overflow aus 2026 formuliert es unmissverständlich: Testanforderungen sollten steigen, wenn eine KI den Code geschrieben hat, nicht sinken, weil ein Reviewer weniger sicher sein kann, wie er mit Randfällen umgeht, die zu berücksichtigen er nie aufgefordert wurde.
Die Kostenkurve: Warum das Weglassen einer der beiden Ebenen eine Budgetentscheidung ist
Ein Fehler, der in einem Anforderungsreview gefunden wird, kostet ein Gespräch. Beim Programmieren gefunden, kostet er eine neu geschriebene Funktion. Im Systemtest gefunden, kostet er ein verschobenes Release und eine hektische Abstimmung zwischen zwei Teams. In der Produktion gefunden, kostet er einen Incident, eine Support-Warteschlange und manchmal einen Nutzer, der nie zurückkommt. Verifizierung bleibt günstig, weil sie auf Dokumenten arbeitet, während Validierung mehr kostet, weil sie auf laufender Software arbeitet, und nur Validierung kann einen Fehler finden, für den Verifizierung strukturell blind ist. Verifizierung wegzulassen verlagert teure Validierungszyklen auf Probleme, die ein einstündiges Review gratis gefunden hätte, und Validierung wegzulassen liefert ein spezifikationskonformes Produkt aus, nach dem niemand gefragt hat. Beide Abkürzungen sind Budgetentscheidungen im Kostüm einer Terminentscheidung, und sie tauchen ohnehin auf der Rechnung auf, nur unter einem anderen Namen.
Wie QAwerk beide Seiten abdeckt
Unser Liefermodell hält diese Trennung ausdrücklich aufrecht, statt sie zu einem allgemeinen Testposten zu verwischen. Auf der Verifizierungsseite läuft die Spezifikations- und Anforderungsprüfung über dasselbe Team, das auch Dokumentation und technisches Schreiben übernimmt, und schärft das Ausgangsdokument, bevor Code dagegen geschrieben wird. Eine phasenweise Übersicht, wann welche Prüfung stattfindet, hilft einem Team, das einzuplanen, statt spät darauf zu reagieren. Auf der Validierungsseite führen unsere dedizierten QA-Engineers manuelle Exploration, Funktionstests und vollständige Nutzerszenariotests gegen das laufende Produkt durch, dieselbe ausführungsbasierte Arbeit, die bei einer KI-Matchmaking-App Probleme bei Onboarding, Chat und Zahlungen fand, bevor sie in neue Märkte skalierte. Ein Auftrag, der beide Hälften abdeckt, bedeutet, dass eine Lücke zwischen dem, was die Spezifikation sagt, und dem, was ein echter Nutzer braucht, von der einen oder der anderen Seite gefunden wird, statt zwischen zwei Dienstleistern zu verschwinden, die ihre Notizen nie abgleichen.
Die Zwei-Ebenen-Regel für Software, die funktioniert
Verifizierung und Validierung sind keine konkurrierenden Methoden, und eine statt der anderen zu wählen ist keine echte Option. Es sind zwei Risikokontrollen, eine günstig und dokumentenbasiert, eine teuer und verhaltensbasiert, und ein Release-Plan, der nur eine einplant, trägt eine bekannte, unbearbeitete Lücke mit sich. Die Regel, die über jeden Stack und jede Teamgröße hinweg hält, ist einfach: Verifizieren Sie fortlaufend gegen die Spezifikation, solange Korrekturen noch günstig sind, und validieren Sie fortlaufend gegen echtes Verhalten, sobald es etwas Echtes zu testen gibt. Behandeln Sie es als ein Zwei-Ebenen-System statt als Abfolge, und die meisten der teuren Überraschungen oben hören auf zu passieren. Wenn Ihr Team einen Partner sucht, der beide Hälften bereits als einen Auftrag fährt, arbeiten wir genau so.
Kontaktieren Sie uns, wenn Sie lieber darüber sprechen möchten, wo Ihre eigene Pipeline eine Lücke hat, statt es zu raten.
Häufige Fragen
Wie unterscheidet sich Verifizierung von Validierung im Softwaretesten?
Verifizierung prüft mit statischen Techniken wie Reviews und Inspektionen, ob ein Produkt seiner Spezifikation entspricht. Validierung prüft mit dynamischen, ausführungsbasierten Tests wie System- und Akzeptanztests, ob es tatsächlich echte Nutzerbedürfnisse erfüllt.
Was kommt zuerst, Verifizierung oder Validierung?
In einer modernen CI/CD-Pipeline kommt streng genommen keine von beiden zuerst. Verifizierungs-Hooks laufen in der Pull-Request- und Pre-Build-Phase, Validierungs-Hooks laufen in Build, Staging und Produktion, und beide laufen fortlaufend nebeneinander.
Sind Unit-Tests Verifizierung oder Validierung?
Unit-Tests sind Validierung. Sie führen echten Code gegen echte Eingaben aus, um korrektes Verhalten zu bestätigen, das bestimmende Merkmal einer dynamischen, ausführungsbasierten Technik.
Wer führt Verifizierung durch und wer Validierung?
Verifizierung wird typischerweise von Entwicklern, Tech Leads, technischen Redakteuren und QA-Reviewern geleitet, die Dokumente und Code prüfen. Validierung wird typischerweise von QA-Engineers und Testern geleitet, oft gemeinsam mit echten oder repräsentativen Endnutzern.
Sind Nutzerakzeptanztests Verifizierung oder Validierung?
Nutzerakzeptanztests sind Validierung. Echte oder repräsentative Nutzer führen echte Aufgaben gegen das laufende Produkt aus, um zu bestätigen, dass es ihren Bedürfnissen dient, statt es gegen eine Spezifikation zu prüfen.
Was bedeutet V&V im Softwaretesten?
V&V ist die gängige Kurzform für Verifizierung und Validierung. Zusammen bilden beide das Prüfpaar, das bestätigt, dass ein Produkt korrekt gegen seine Spezifikation gebaut wurde und so gebaut wurde, dass es die Bedürfnisse erfüllt, für die es gedacht war.
Sehen Sie, wie eine KI-Matchmaking-App Onboarding, Chat-Abläufe und Zahlungen stabilisierte, bevor sie landesweit skalierte