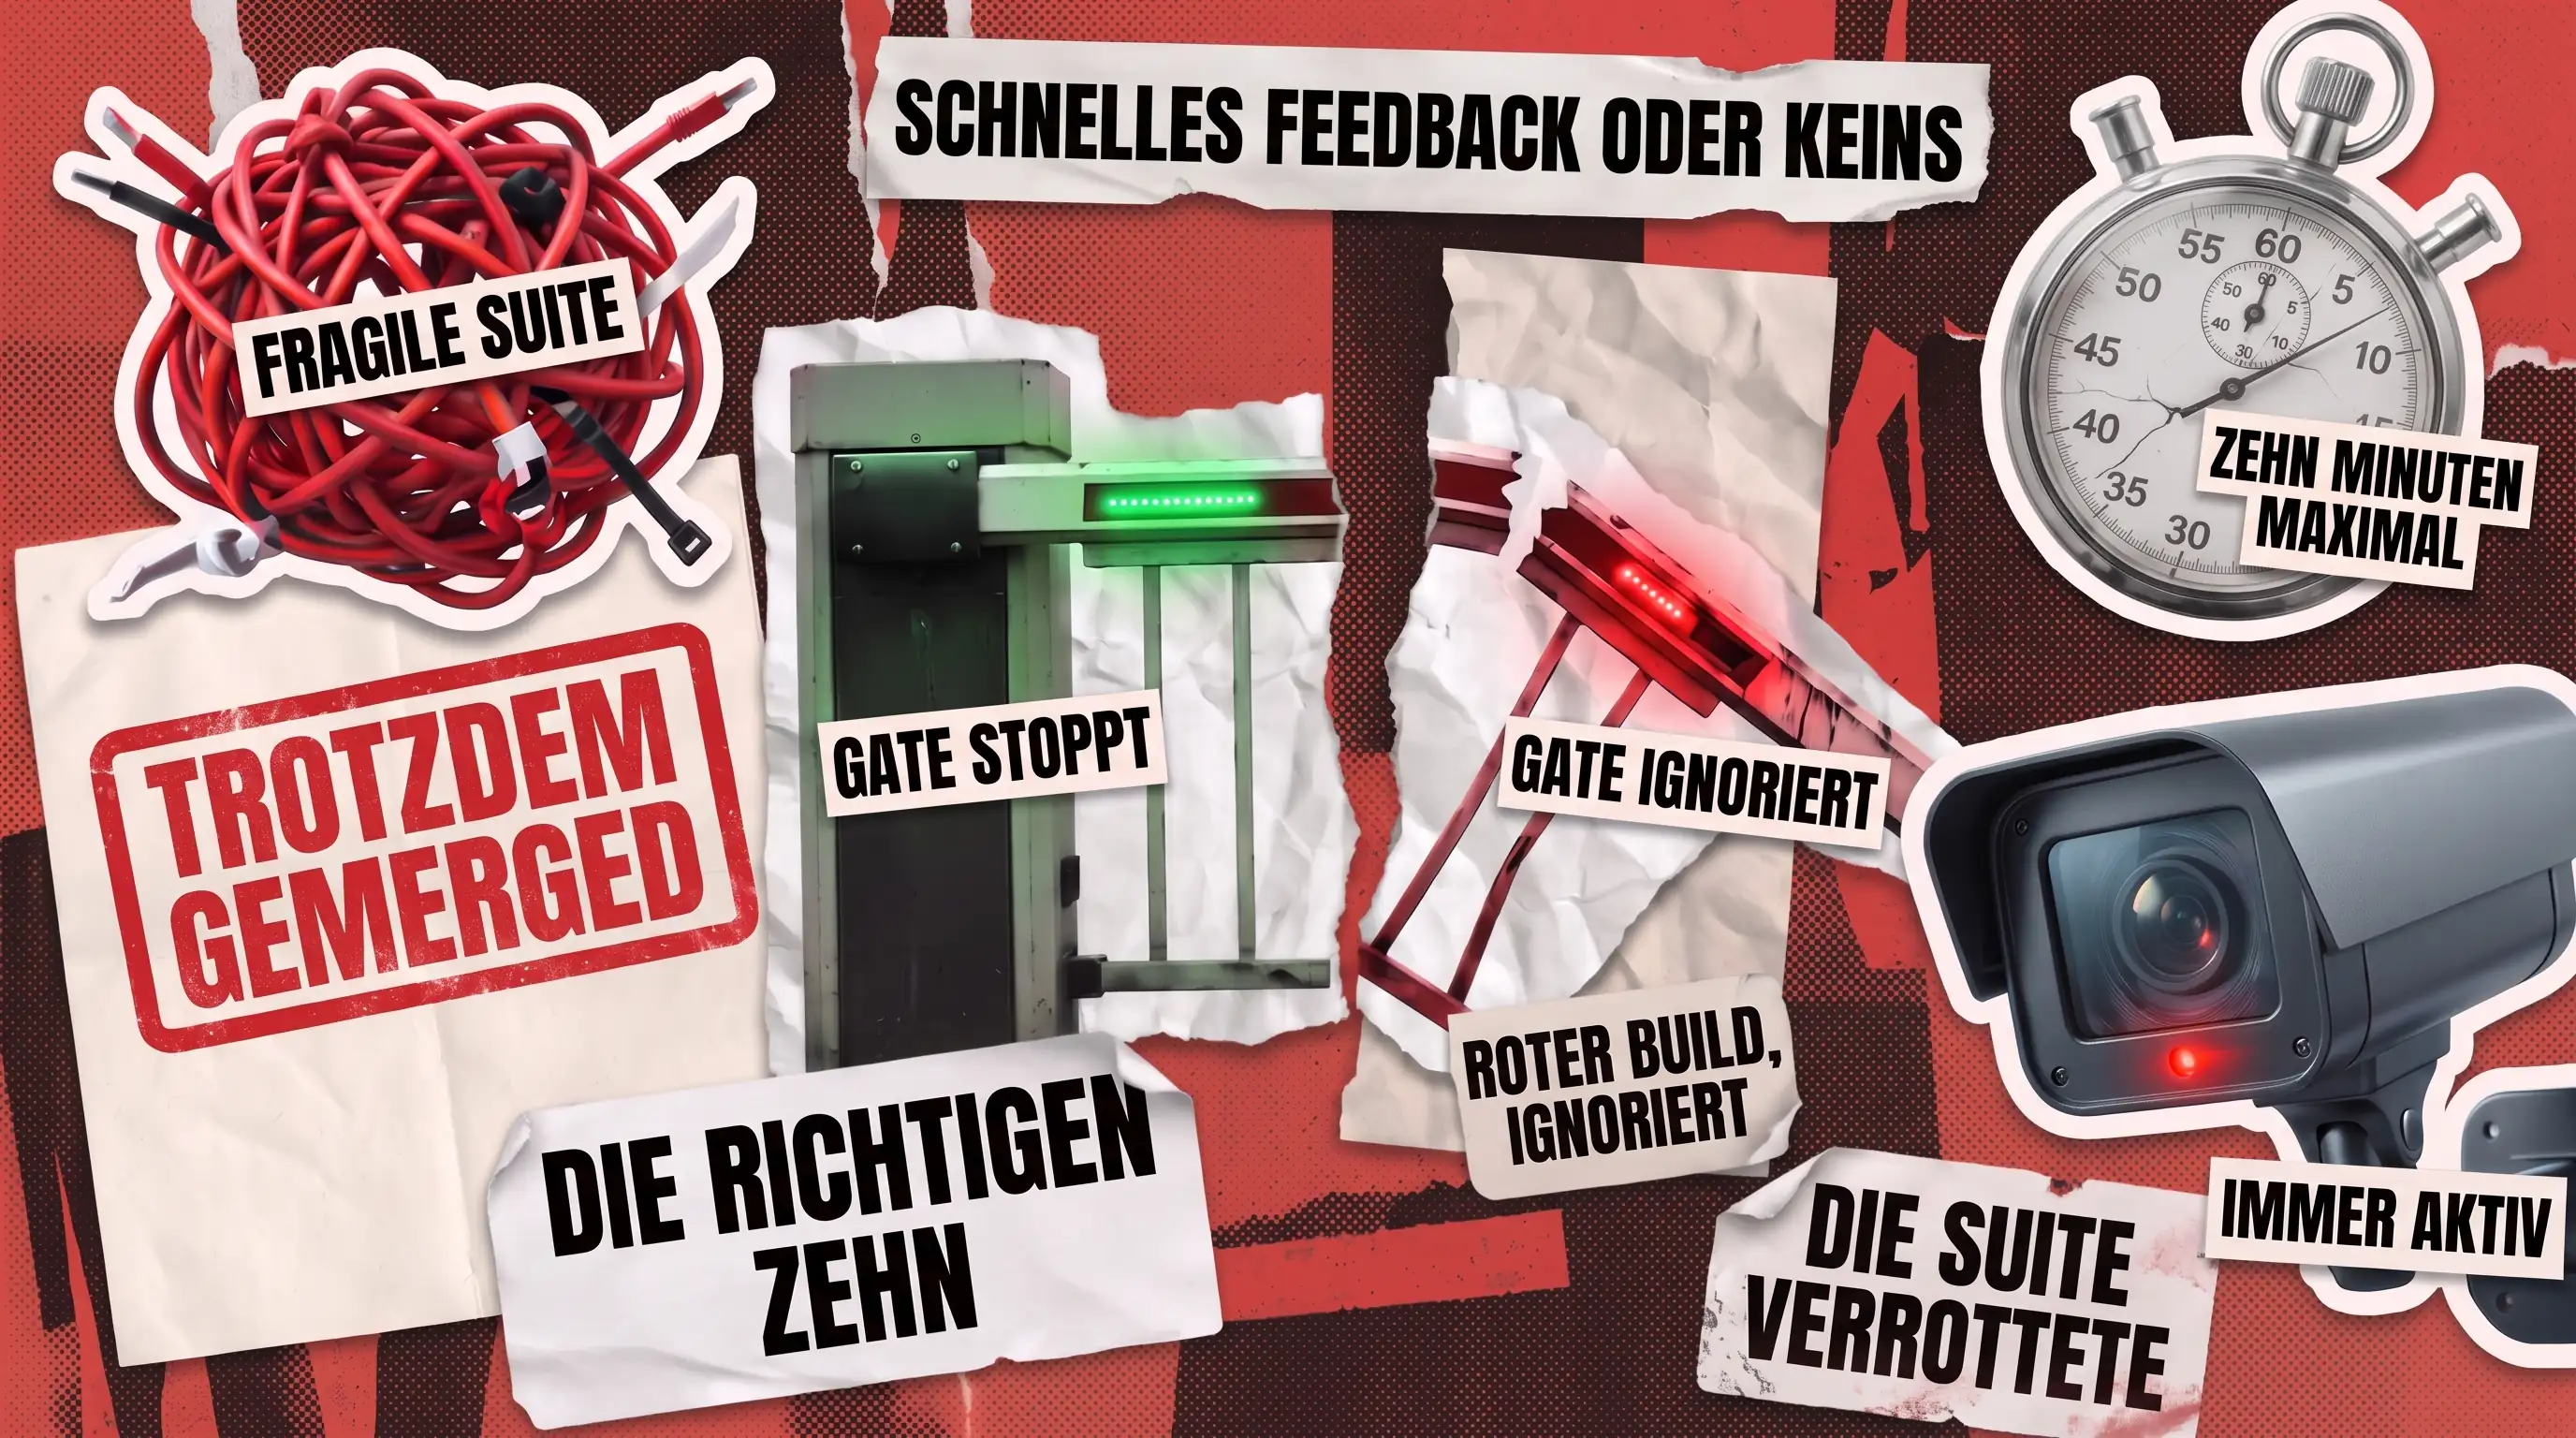
Eine Testsuite, der niemand vertraut, ist eine Testsuite, die niemand nutzt. Wenn automatisiertes API-Testen scheitert, liegt das selten am Werkzeug. Vielmehr brechen Tests ohne erkennbaren Grund, jemand nimmt sie aus der Pipeline, und das Team prüft wieder von Hand.
Der Erfolg hängt weit mehr von Ihrer Strategie ab als von Ihren Testwerkzeugen. Die eigentlichen Hürden sind, den richtigen Startpunkt zu finden, die nächsten Tests zu priorisieren und langfristige Zuverlässigkeit sicherzustellen.
Automatisiertes API-Testen bedeutet, bei jeder Codeänderung skriptgesteuerte Prüfungen gegen die Endpunkte, Verträge und Antworten Ihrer API laufen zu lassen statt von Hand. Gut gemacht beginnt es mit einer kleinen Menge stark frequentierter, risikoreicher Endpunkte, wächst nach Testart in bewusster Reihenfolge und läuft innerhalb von CI/CD, sodass ein Fehlschlag innerhalb von Minuten nach dem verursachenden Commit sichtbar wird.
Dieser Leitfaden behandelt, was zuerst zu automatisieren ist, wie die Abdeckung zu staffeln ist und wie die Suite am Leben bleibt, sobald sie existiert. Nichts davon hängt von einem bestimmten Framework ab, und es ist derselbe Ansatz, den wir bei API-Testen-Projekten für Kunden verfolgen.
Was der Start kostet und was es kostet, es falsch zu machen
Planen Sie die erste Phase in Wochen, nicht in Quartalen. Eine erste Suite, die die zehn bis fünfzehn Endpunkte mit dem meisten Verkehr und dem größten Risiko abdeckt, ist realistische Arbeit für einen Ingenieur, der den Stack kennt, Pipeline-Integration eingeschlossen, in zwei bis vier Wochen.
Budgets brechen selten in dieser ersten Phase. Sie brechen im zweiten Jahr. Eine Suite, die ohne Struktur gewachsen ist, erreicht den Punkt, an dem niemand mehr sagen kann, welche Fehlschläge echt sind, und der einzige Weg nach vorn ist eine Neufassung. Dafür zahlen Sie mit Entwicklungszeit, die bereits anderweitig zugesagt war.
Wo sich automatisiertes API-Testen zuerst auszahlt
Ordnen Sie Ihre Endpunkte nach Priorität, bevor Sie einen einzigen Test schreiben. Zwei Dinge entscheiden die Reihenfolge: wie viel Verkehr ein Endpunkt trägt und wie viel Schaden er anrichtet, wenn er bricht. Authentifizierung, Zahlungen und alles, was in einen Kundendatensatz schreibt, stehen in beiden Listen ganz oben. Ein interner Admin-Endpunkt, der zweimal im Monat genutzt wird, steht ganz unten, so einfach er auch zu testen ist.
Automatisieren Sie dann in dieser Reihenfolge:
- Happy Paths auf den wichtigsten Endpunkten. Die Anfrage, die tatsächlich jeder stellt, mit gültiger Eingabe und erwarteter Ausgabe. Das ist Grundabdeckung, und sie fängt das meiste ab, was ein Deploy bricht.
- Vertrags- und Schemaprüfungen. Statuscodes, Pflichtfelder, Typen und Antwortform, validiert gegen Ihre OpenAPI-Spezifikation oder ein Äquivalent. Sie lassen sich günstig aus der Spezifikation erzeugen und fangen die Änderungen ab, die still etwas brechen. Wenn ein Feld, das früher eine Zahl lieferte, plötzlich Text liefert, antwortet die API weiterhin mit einem Erfolgscode. Nichts wirkt falsch, bis eine App, die auf dieses Feld baut, umfällt.
- Negativ- und Grenzfälle auf denselben Endpunkten. Fehlende Authentifizierung, fehlerhafte Payloads, abgelaufene Token, Grenzwerte, unerwartete Nullwerte. Fügen Sie diese hinzu, sobald die Happy Paths grün und stabil sind, nicht früher.
- Alles andere, später oder nie. Breite ist nicht das Ziel. Eine Suite, die zwölf Endpunkte richtig abdeckt, ist mehr wert als eine, die neunzig oberflächlich abdeckt.
Der Fehler, den man hier benennen sollte, ist der Versuch, im ersten Sprint alles zu automatisieren. Teams, die das tun, landen bei breiter, flacher Abdeckung, die ständig aus Gründen fehlschlägt, die nichts mit dem getesteten Code zu tun haben, und sie verlieren das Argument für Automatisierung, bevor sie sich auszahlen konnte.
Wie man Unit-, Integrations-, Last- und Sicherheitstests staffelt
Nicht jede Testart gehört am ersten Tag in die Suite. Manche brauchen eine reife Umgebung, um etwas Wahres zu sagen, und sie früh laufen zu lassen erzeugt Rauschen, das dem Team beibringt, rote Builds zu ignorieren. Sie bewusst zu staffeln ist die eine Praxis, die überlebende Suiten von gelöschten trennt.
API-Tests auf Unit-Ebene
Während der Entwicklung, im Sprint, in dem der Endpunkt gebaut wird
Kaputte Logik, falsche Statuscodes, Schema-Drift
Niedrig
Vertragstests
Sobald ein zweiter Konsument von der API abhängt
Breaking Changes, die an Clients ausgeliefert werden
Niedrig
Integrations- und Ablauftests
Sobald Staging echte Abhängigkeiten und echte Datenzustände trägt
Auth-Verkettung, Reihenfolgefehler, Zustand, der nur über mehrere Aufrufe auftritt
Mittel
Regressionspaket
Sobald Sie eine wiederholbare Release-Kadenz haben
Bereits behobene Fehler, die zurückkehren
Mittel
Last- und Performance-Tests
Sobald die Umgebung der Produktion wirklich ähnelt
Durchsatzgrenzen, Timeouts, erschöpfter Verbindungspool
Hoch
Sicherheitstests
Fortlaufend von Anfang an, vertieft vor jedem Release
Autorisierungslücken, Injection, Datenpreisgabe
Mittel
Frühes Lasttesten ist größtenteils Theater. Lassen Sie es gegen eine Staging-Maschine mit einem Zehntel der Produktionsdaten und einer anderen Konfiguration des Verbindungspools laufen, und die Zahl, die zurückkommt, sagt nichts über Ihre API. Warten Sie, bis die Umgebung der Produktion in Datenvolumen und Topologie ähnelt, und behandeln Sie das Ergebnis dann als echtes Signal. An diesem Punkt ist Performance-Testen eine eigene Aufgabe und nicht eine weitere Prüfung innerhalb der funktionalen Suite.
So lief in etwa das Couple Up!-Projekt. Das Studio hinter dem mobilen Story-Spiel erwartete einen Sprung bei den Spielerzahlen und wollte wissen, wo das Backend nachgeben würde, also haben wir einen GET- und drei POST-Endpunkte in Apache JMeter lastgetestet, das Anfragevolumen Schritt für Schritt erhöht und die Antwortzeiten beobachtet. Das Lehrreiche war nicht das Werkzeug. Bevor wir die Anfragen richtig beschreiben konnten, musste der Kunde Lücken in seiner eigenen API-Dokumentation füllen. Das ist eine normale Ausgangslage und kein Grund, Tests aufzuschieben.
Sicherheitstests sind die Ausnahme von der Staffelung. Sie warten nicht auf eine reife Umgebung, denn Autorisierungslogik ist vom ersten Commit an entweder richtig oder nicht. Lassen Sie eine Basislinie fortlaufend laufen und vertiefen Sie sie vor jedem Release. Die OWASP API Security Top 10 sind ein vernünftiger Ausgangspunkt dafür, was diese Basislinie abdecken sollte, und Sicherheitstests setzen dort an, wo automatisierte Prüfungen aufhören.
Das Regressionspaket ist die Stelle, an der die meisten Suiten still außer Kontrolle wachsen, entscheiden Sie also vorab, was sich einen festen Platz darin verdient. Unser Leitfaden zu automatisierten Regressionstests behandelt, was zu automatisieren ist und was man in Ruhe lässt.
Wie eine API-Testsuite wartbar bleibt
Wartbarkeit ist keine Phase nach dem Schreiben der Tests. Sie ist eine Reihe von Entscheidungen, die beim Schreiben getroffen werden, am Anfang günstig und später teuer nachzurüsten.
- Bauen Sie Anfragelogik einmal und verwenden Sie sie wieder. Gemeinsame Request-Builder, ein Ort, an dem Basis-URL und Authentifizierung leben, keine kopierten Payload-Blöcke. Wenn sich der Auth-Header ändert, und das wird er, wollen Sie eine Änderung und nicht neunzig.
- Besitzen Sie Ihre Testdaten. Tests, die von einem Datensatz abhängen, den jemand vor sechs Monaten in eine gemeinsame Staging-Datenbank gesetzt hat, schlagen an einem Dienstag fehl, ohne dass jemand den Grund rekonstruieren kann. Erzeugen Sie, was ein Test braucht, und räumen Sie es danach auf.
- Versionieren Sie Testfälle mit dem API-Code. Gleiches Repository, gleicher Pull Request, gleiche Review. Eine Vertragsänderung und der Test, der sie abdeckt, sollten unmöglich getrennt zu mergen sein.
- Vergleichen Sie die Spezifikation bei jedem Merge. Die meisten stillen Brüche kündigen sich in der Spezifikationsdatei an, bevor sie einen Konsumenten erreichen. Sie in der CI gegen die Vorgängerversion zu vergleichen verwandelt unentdeckte Schema-Drift in einen fehlgeschlagenen Build.
- Benennen Sie Tests nach dem Verhalten, nicht nach dem Endpunkt.
rejects_expired_tokensagt dem nächsten Ingenieur, ob ein Fehlschlag zählt.test_auth_3nicht.
Die Wahl des Frameworks zählt hier mehr als irgendwo sonst, weil sie entscheidet, wie viel Struktur Sie geschenkt bekommen. Falls Sie noch keines gewählt haben, vergleicht unser Kaufratgeber zu API-Testwerkzeugen die wichtigsten Optionen, und unser Vergleich von Karate und REST-Assured geht bei zweien davon tiefer, gestützt auf echte Java-Automatisierungsarbeit statt auf Funktionstabellen.
Eine neuere Option lohnt sich zu kennen: Werkzeuge, die Tests aus echtem Produktionsverkehr erzeugen. Sie sind wirklich nützlich, um Abdeckungslücken zu finden, von denen Sie nichts wussten, besonders bei undokumentierten Endpunkten. Sie ersetzen kein geprüftes Testdesign, denn ein aus Verkehr erzeugter Test kopiert, was das System ohnehin tat, einschließlich der falschen Teile. Nutzen Sie sie, um die Lücken zu finden, und schreiben Sie den Test dann selbst. Dieselbe Disziplin gilt allgemein für automatisiertes funktionales Testen.
Wie man API-Tests in CI/CD integriert
API-Tests in CI/CD verdienen sich ihren Platz durch die Geschwindigkeit der Rückmeldung. Ein Fehlschlag, den ein Entwickler vier Minuten nach dem Push sieht, wird sofort behoben. Derselbe Fehlschlag in einem nächtlichen Bericht wird nächste Woche gesichtet, und bis dahin liegen drei weitere Commits darauf.
Teilen Sie die Suite nach Stufe auf:
- Bei jedem Pull Request: die schnelle Teilmenge. Vertragsprüfungen und Happy Paths auf kritischen Endpunkten, insgesamt unter zehn Minuten. Dieses Tor blockiert den Merge.
- Beim Merge nach main: die vollständige funktionale und Regressionssuite. Langsamer ist hier vertretbar, weil niemand darauf wartet, um weiterarbeiten zu können.
- Nächtlich oder nach Zeitplan: Lasttests und alles Langlaufende.
- Fortlaufend: die Sicherheitsbasislinie.
Drei Regeln halten das ehrlich. Fehlschläge müssen etwas blockieren, sonst ist die Suite Dokumentation statt ein Tor. Instabile Tests werden unter Quarantäne gestellt und innerhalb eines festgelegten Zeitfensters behoben, statt in der Pipeline-Konfiguration dreimal wiederholt zu werden, denn so versickert die Glaubwürdigkeit einer Suite, ein stiller Retry nach dem anderen. Und Ergebnisse gehen dorthin, wo Entwickler ohnehin sind, in den Pull Request selbst, nicht auf ein Dashboard, das sich jemand zu öffnen merken muss.
Die Release-Kadenz macht das dringlich. Bei Granola, einem KI-Notizblock, der etwa wöchentlich neue Funktionen ausliefert, haben wir ein Automatisierungsframework von Grund auf mit Playwright, Electron und GitHub Actions gebaut und 76% der Kern-Regressionssuite auf macOS und Windows automatisiert. Das Team hatte davor keine interne QA-Funktion, was der Normalfall ist und nicht die Ausnahme. Wöchentliche Releases lassen keinen Raum für einen manuellen Durchlauf, also muss die Pipeline die Regressionslast tragen.
Wann Automatisierung die falsche Wahl ist
Automatisierung passt schlecht, solange eine API noch wöchentlich ihre Form ändert. Vor dem Product-Market-Fit, wenn Endpunkte umbenannt und Payloads zwischen Sprints umstrukturiert werden, kosten die Tests mehr im Umschreiben als die Fehler im Finden, und exploratives manuelles Testen gegen die Spezifikation ist die bessere Ausgabe, bis sich der Vertrag setzt.
Sie ist auch die falsche Wahl, wenn sie niemandem gehört. Eine automatisierte Suite ist ein Produkt mit Nutzern, und ohne benannten Verantwortlichen verkommt sie binnen zwei Quartalen zu Rauschen. Wenn Sie die Person nicht benennen können, die zuständig ist, wenn der Build rot wird, beheben Sie das, bevor Sie Tests schreiben.
Wie Qawerk API-Testautomatisierung angeht
Die meisten Teams kommen nicht mit einem leeren Blatt zu uns. Sie kommen mit einer API, die bereits in Produktion ist, teilweiser Abdeckung, die jemand vor zwei Jahren geschrieben hat, und einer Pipeline, die gelernt hat, sie zu ignorieren. Qawerk steigt in dem Stadium ein, in dem ein Projekt tatsächlich ist, statt einen fertigen Build zu verlangen, was bei API-Automatisierung meist bedeutet, das Vorhandene zu prüfen, zu entscheiden, was erhaltenswert ist, und den Rest in einer Struktur neu zu bauen, die das Team nach unserem Weggang pflegen kann.
Diese Arbeit ist praktisch. Wir bauen die Suiten selbst, statt ein Strategiepapier zu übergeben, in Java mit Karate und REST-Assured unter anderen Stacks, und unsere automatisierten Testen-Projekte decken funktionale, Integrations-, Performance- und Sicherheitsabdeckung über Produkte von Indie-Spielen bis zu KI-Werkzeugen für tägliche Meetings ab. Qawerks QA-Ingenieure haben im Schnitt neun Jahre Erfahrung, was bei den obigen Wartbarkeitsentscheidungen am meisten zählt, jenen, die sechs Monate unsichtbar bleiben und dann entscheiden, ob die Suite überlebt.
Wenn Sie lieber mit einem Team starten, das diese Entscheidungen bei anderen APIs bereits durchlaufen hat, sprechen Sie mit uns über die Automatisierung Ihrer API-Tests.
Häufig gestellte Fragen
Was sollte man beim API-Testen zuerst automatisieren?
Beginnen Sie mit Happy-Path-Tests auf den Endpunkten, die den meisten Verkehr tragen und den größten Schaden anrichten, wenn sie brechen, meist Authentifizierung, Zahlungen und jedes Schreiben auf Kundendaten. Ergänzen Sie als Nächstes Vertrags- und Schemavalidierung, dann Negativ- und Grenzfälle auf denselben Endpunkten, sobald die Happy Paths stabil sind.
Wie lange dauert es, automatisiertes API-Testen aufzusetzen?
Eine erste Suite, die zehn bis fünfzehn kritische Endpunkte abdeckt und in CI/CD integriert ist, sind realistisch zwei bis vier Wochen Arbeit für einen mit dem Stack vertrauten Ingenieur. Vollständige Abdeckung einer reifen API dauert länger und sollte schrittweise ergänzt werden statt als einzelnes Projekt.
Sollten automatisierte API-Tests bei jedem Commit laufen?
Eine schnelle Teilmenge sollte das, idealerweise unter zehn Minuten, mit Vertragsprüfungen und Happy Paths auf kritischen Endpunkten. Die vollständige Regressionssuite gehört an den Merge nach main, und Lasttests gehören auf einen nächtlichen Zeitplan, wo ihre Laufzeit niemanden blockiert.
Kann KI API-Tests automatisch erzeugen?
Werkzeuge, die Tests aus echtem Produktionsverkehr erzeugen, sind nützlich, um Abdeckungslücken zu finden, besonders bei undokumentierten Endpunkten. Sie ersetzen kein geprüftes Testdesign, denn ein erzeugter Test kopiert, was das System ohnehin tat, einschließlich vorhandener Fehler. Behandeln Sie die Ausgabe als Liste von Lücken, nicht als fertige Suite.
Was ist der Unterschied zwischen automatisiertem API-Testen und API-Performance-Testen?
Automatisiertes API-Testen prüft, ob Endpunkte sich korrekt verhalten: richtige Statuscodes, richtige Antwortform, korrekter Umgang mit fehlerhafter Eingabe. Performance-Testen prüft, ob sie sich unter Last weiterhin korrekt verhalten. Beides sollte automatisiert sein, aber sie beantworten verschiedene Fragen und gehören an verschiedene Stellen der Pipeline.
Sehen Sie, wie wir Afrikas erste Karten-Ausgabe-API durch Testautomatisierung zukunftssicher gemacht haben, was zu 15 Mio. USD Seed-Finanzierung führte.